NS Enterprise की आड़ में चल रहा था संदिग्ध टेलीकॉम सेटअप; ILD गेटवे बाईपास और रोबो कॉलिंग के अहम तकनीकी साक्ष्य मिले, मुरादाबाद निवासी अभियुक्त– नईमुद्दीन पुत्र जाहिद हुसैन गिरफ्तार….
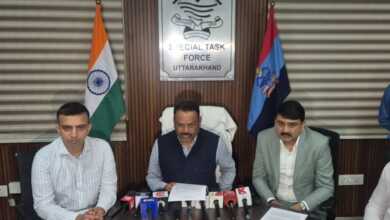
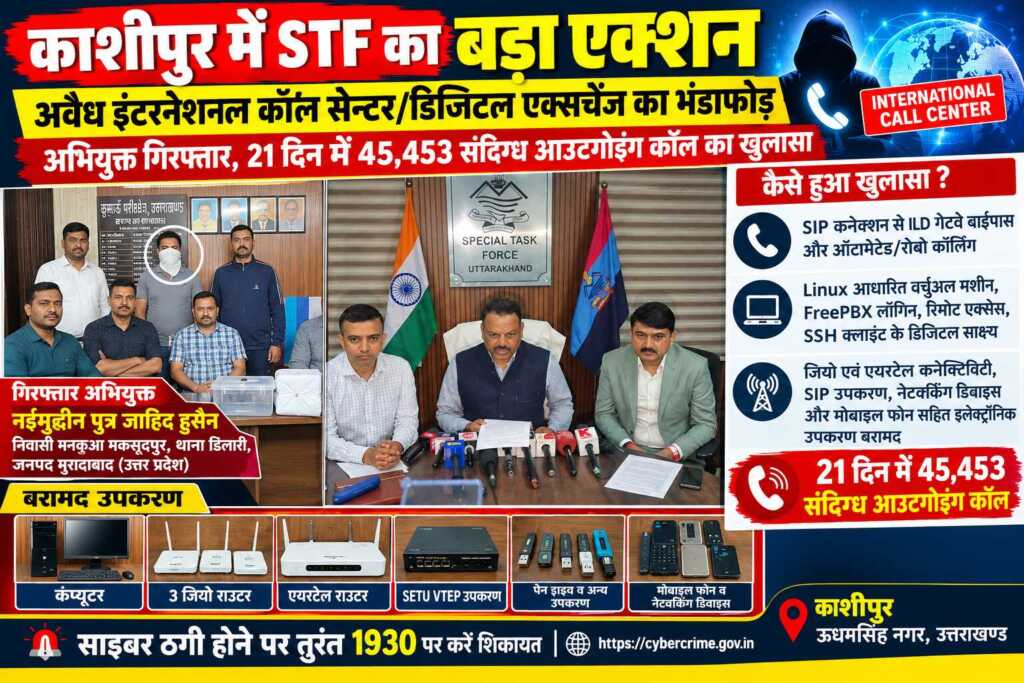
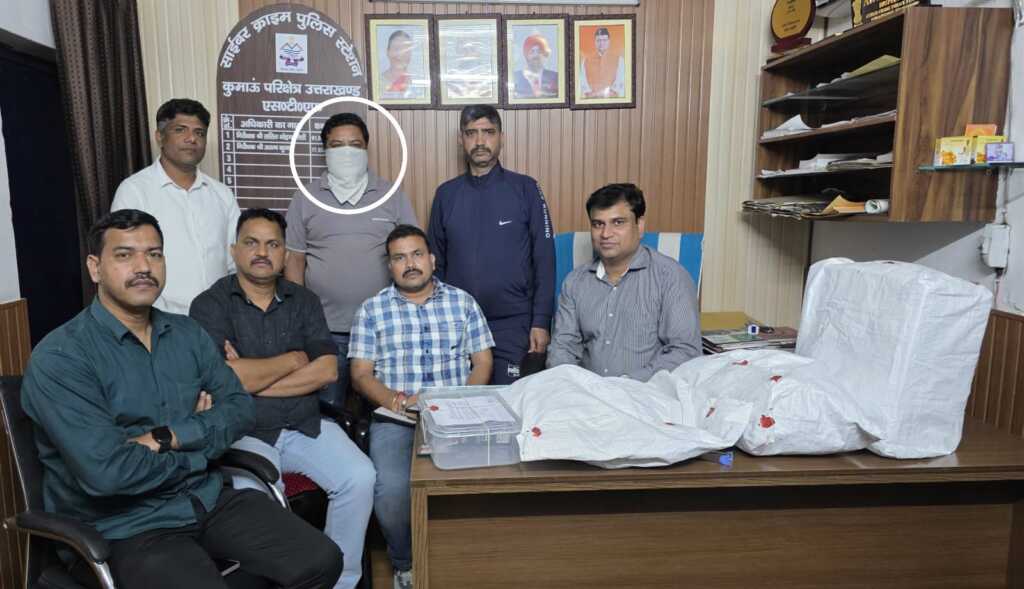
काशीपुर (ऊधमसिंह नगर): उत्तराखंड स्पेशल टास्क फोर्स (STF) ने साइबर अपराधों के खिलाफ बड़ी कार्रवाई करते हुए काशीपुर में NS Enterprise के नाम से संचालित एक संदिग्ध टेलीकॉम सेटअप का भंडाफोड़ किया है। प्रारंभिक तकनीकी जांच में SIP कनेक्शन के जरिए इंटरनेशनल लॉन्ग डिस्टेंस (ILD) गेटवे बाईपास और ऑटोमेटेड यानी रोबो कॉलिंग किए जाने के महत्वपूर्ण साक्ष्य मिले हैं। जांच में सामने आया कि संबंधित सेटअप से महज 21 दिनों के भीतर 45,453 आउटगोइंग कॉल की गईं। मामले में उत्तर प्रदेश मुरादाबाद निवासी एक आरोपी नईमुद्दीन को गिरफ्तार किया गया है.. बता दें मुख्यमंत्री के दिशा-निर्देशन में चलाए जा रहे साइबर अपराध विरोधी अभियान के तहत एसएसपी एसटीएफ अजय सिंह के नेतृत्व में साइबर क्राइम पुलिस स्टेशन कुमाऊं परिक्षेत्र, रुद्रपुर की टीम ने दूरसंचार विभाग (DoT) के साथ संयुक्त कार्रवाई की गईं..
फर्म की आड़ में संदिग्ध टेलीकॉम नेटवर्क
एसटीएफ को काशीपुर में संचालित एक टेलीकॉम सेटअप को लेकर तकनीकी इनपुट मिले थे। सूचना के आधार पर मौके पर पहुंची संयुक्त टीम ने उपकरणों और कंप्यूटर सिस्टम की जांच की। इस दौरान इंटरनेट और SIP कनेक्शन के माध्यम से कॉलिंग गतिविधियों से जुड़े कई डिजिटल साक्ष्य मिले।जांच में पता चला कि NS Enterprise के नाम से कार्यालय किराये पर लेकर वहां कंप्यूटर, जियो और एयरटेल कनेक्टिविटी, SIP उपकरणों तथा अन्य नेटवर्किंग डिवाइस के जरिए टेलीकॉम सेटअप संचालित किया जा रहा था। दूरसंचार विभाग से मिले इनपुट में ILD गेटवे बाईपास और ऑटोमेटेड कॉलिंग की आशंका जताई गई थी। इन गतिविधियों की वास्तविक प्रकृति और उद्देश्य की पुष्टि के लिए विस्तृत जांच जारी है।
Linux, FreePBX और WhatsApp चैट से मिले अहम सुराग
STF की तकनीकी जांच के दौरान कंप्यूटर सिस्टम में Linux आधारित वर्चुअल मशीन, FreePBX लॉगिन, रिमोट एक्सेस सॉफ्टवेयर और SSH क्लाइंट से संबंधित साक्ष्य मिले। इसके अतिरिक्त WhatsApp Web से जुड़ा डिजिटल डेटा भी सामने आया…WhatsApp चैट में SIP ट्रंक, SIP केबल और इंटरनेट कनेक्शन से संबंधित बातचीत मिली है। जांच टीम ने कंप्यूटर सिस्टम और वर्चुअल मशीन का RAM Dump, सिस्टम लॉग्स तथा अन्य डिजिटल साक्ष्य सुरक्षित किए हैं। इनकी फॉरेंसिक और तकनीकी जांच के जरिए कॉलिंग नेटवर्क के संचालन, संबंधित व्यक्तियों और संभावित अन्य गतिविधियों की जानकारी जुटाई जा रही है।
ये उपकरण किए गए बरामद
कार्रवाई के दौरान एसटीएफ ने एक कंप्यूटर, तीन जियो राउटर, एक एयरटेल राउटर, एक SETU VTEP उपकरण, पेन ड्राइव, मोबाइल फोन और अन्य नेटवर्किंग उपकरण बरामद किए हैं। बरामद डिजिटल सामग्री की जांच को मामले की विवेचना में महत्वपूर्ण माना जा रहा है।
मुरादाबाद का रहने वाला आरोपी गिरफ्तार
इस मामले में गिरफ्तार आरोपी की पहचान नईमुद्दीन पुत्र जाहिद हुसैन, निवासी मनकुआ मकसूदपुर, थाना डिलारी, जनपद मुरादाबाद, उत्तर प्रदेश के रूप में हुई है।एसटीएफ के अनुसार, आरोपी के खिलाफ साइबर क्राइम पुलिस स्टेशन कुमाऊं, रुद्रपुर में भारतीय न्याय संहिता, 2023 की धारा 318(4) और 61(2), सूचना प्रौद्योगिकी अधिनियम की धारा 66(C) व 66(D) तथा दूरसंचार अधिनियम, 2023 की धारा 42(1) और 42(3) के तहत मुकदमा दर्ज किया गया है। अन्य संभावित सहयोगियों और संलिप्त व्यक्तियों की भूमिका की भी जांच की जा रही है।
एक महीने में तीन मुकदमे, चार आरोपी जेल भेजे
एसटीएफ के मुताबिक, अवैध सिम बॉक्स और संदिग्ध टेलीकॉम सेटअप से जुड़े मामलों में पिछले एक महीने के दौरान तीन अभियोग दर्ज किए गए हैं, जिनमें चार आरोपियों को जेल भेजा गया है। यह कार्रवाई प्रदेश में साइबर अपराधों में इस्तेमाल होने वाले अवैध टेलीकॉम नेटवर्क पर अंकुश लगाने के अभियान का हिस्सा है।
साइबर ठगी होने पर 1930 पर करें कॉल
एसटीएफ ने नागरिकों से साइबर वित्तीय धोखाधड़ी की स्थिति में तत्काल हेल्पलाइन नंबर 1930 पर संपर्क करने या राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल https://cybercrime.gov.in पर शिकायत दर्ज कराने की अपील की है। समय पर शिकायत करने से ठगी की रकम को रोकने की संभावना बढ़ सकती है।
फिलहाल मामले में बरामद उपकरणों और डिजिटल साक्ष्यों का विश्लेषण जारी है। जांच के आधार पर आगे की वैधानिक कार्रवाई की जाएगी।